

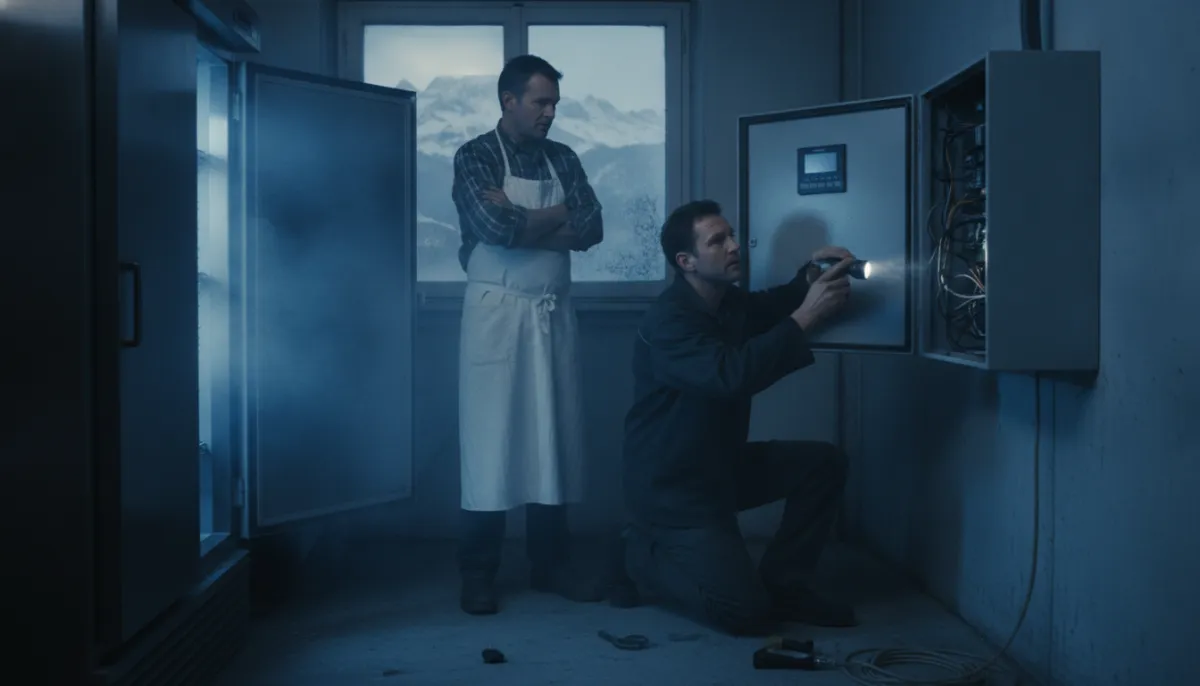
Bis vor Kurzem klang die Sabotage von Kühlanlagen nach einem Problem europäischer Supermarktketten, weit weg von der Schweiz. Das hat sich diese Woche geändert: Hacker manipulierten die Kühlsteuerung bei Lüthi's Fleischwaren in Köniz BE, wodurch Fleisch verdarb und der Betrieb vorübergehend schließen musste. Auch drei Volg-Filialen meldeten ähnliche Vorfälle – Angreifer hatten Parameter an deren Kühlanlagen verändert. Das ist kein theoretisches Risiko mehr für Schweizer KMU, sondern bereits Realität auf Schweizer Boden.
Auch das Ausmaß hinter diesen Angriffen wird zunehmend klarer. In Deutschland ermitteln mittlerweile der Inlandsgeheimdienst (BfV), der Auslandsgeheimdienst (BND) und der Militärgeheimdienst (MAD) gemeinsam mit der Polizei zu einer Welle von Kühlanlagen-Sabotage in ganz Europa. Der Fall wird nun vom gemeinsamen Hybrid-Lagezentrum GAZ Hybrid bearbeitet, in dem diese Dienste zusammenarbeiten. Wenn Geheimdienste involviert werden, zeigt das: Hier geht es um mehr als gewöhnliche Cyberkriminalität.
Am 5. November 2026 veröffentlichten die US-Behörden CISA, FBI, HHS, USDA und DOT ein gemeinsames Merkblatt, das vor gezielten Angriffen auf industrielle Kühl- und Kühlketten-Überwachungssysteme weltweit warnt. CISA-Vertreter Chris Butera brachte es auf den Punkt: Jede Organisation, die auf Kühl- und Überwachungssysteme angewiesen ist, sollte davon ausgehen, ein Ziel zu sein – und jetzt handeln, um bekannte Sicherheitslücken zu schließen.
Warum Schweizer KMU betroffen sind
Der gemeinsame Nenner dieser Angriffe ist unzureichend gesicherter Fernwartungszugang – genau die Art von Ausrüstung, die unzählige Schweizer Detailhändler, Metzgereien, Restaurants, Bäckereien und Logistikunternehmen nutzen, damit Techniker Kühlanlagen von ausserhalb des Gebäudes prüfen und einstellen können. Ist dieser Zugangspunkt schwach gesichert oder offen im Internet erreichbar, wird er zum offenen Tor – unabhängig von der Grösse des Unternehmens.
Auch kein Einzelfall: Das Bundesamt für Cybersicherheit (BACS) verzeichnete zwischen Januar und Oktober 2026 bereits 389 gemeldete Vorfälle bei Betreibern kritischer Infrastrukturen – deutlich mehr als die 222 Vorfälle im gesamten Jahr 2025. Angriffe auf operative Technologie (OT), also Systeme, die physische Geräte wie Kühlanlagen, Klimaanlagen oder Produktionslinien steuern, nehmen rasant zu. Angreifer sehen in kleineren Unternehmen zunehmend leichtere Einstiegspunkte als in gut geschützten Großunternehmen.
Das sollten Sie diese Woche prüfen
- Erfassen Sie jedes internetfähige Gerät. Kühlanlagen, Klimasysteme, Alarmanlagen und alle Geräte mit Fernwartungszugang sollten aufgelistet und überprüft werden. Was Sie nicht als verbunden kennen, können Sie nicht absichern.
- Reduzieren Sie die öffentliche Internet-Exposition. Fernwartungszugänge sollten über ein gesichertes VPN oder einen ähnlich geschützten Kanal laufen, niemals über eine direkte, ungeschützte Verbindung zum offenen Internet.
- Ändern Sie Standard- und geteilte Zugangsdaten. Viele OT- und Kühlanlagen-Systeme laufen noch mit Werkspasswörtern oder geteilten Logins für mehrere Techniker. Ersetzen Sie diese durch individuelle, starke Zugangsdaten und aktivieren Sie Zwei-Faktor-Authentifizierung, wo möglich.
- Spielen Sie Firmware- und Software-Updates ein. Kühlanlagen-Controller und Überwachungssysteme werden bei regulären Patch-Zyklen oft vergessen. Fragen Sie bei Ihrem Gerätehersteller oder Wartungsdienstleister nach ausstehenden Updates.
- Überwachen Sie Protokolle und setzen Sie Alarme. Falls Ihr Kühl- oder Überwachungssystem Zugriffe und Parameteränderungen protokolliert, stellen Sie sicher, dass diese auch wirklich überwacht werden – oder richten Sie Alarme für ungewöhnliche Änderungen ein.
- Sprechen Sie mit Ihrem Wartungsdienstleister. Fragen Sie konkret nach, wie dieser Fernzugriff auf Ihre Systeme erhält und ob dieser gesichert ist. Viele dieser Angriffe nutzen den Zugang des Wartungsdienstleisters, nicht eine direkte Schwachstelle im eigenen Netzwerk.
Keiner dieser Schritte erfordert ein großes Budget – aber jemand muss sich tatsächlich die Zeit nehmen, alle verbundenen Geräte und Fernzugänge durchzugehen. Genau das wird gerne aufgeschoben, bis es zu spät ist.
Flitz.ai behält das Thema im Auge
Genau solche Bedrohungen entwickeln sich schnell und werden von Unternehmen, die sich auf das Tagesgeschäft statt auf IT-Sicherheit konzentrieren, leicht übersehen. Flitz.ai, powered by The Mejlerö Company GmbH, bietet praxisnahen IT-Support für KMU in Obwalden, Nidwalden, Luzern und Zürich – inklusive Grundlagen der Netzwerksicherheit, Überprüfung von Fernzugängen und Endpoint-Schutz. Wenn Sie unsicher sind, ob Ihre Kühlanlagen, Alarmsysteme oder andere vernetzte Geräte exponiert sind, bietet eine kostenlose Netzwerk-Analyse eine unkomplizierte Möglichkeit, das herauszufinden. Wir beobachten solche Entwicklungen weiter und berichten, was Schweizer Unternehmer als Nächstes tun sollten.


 Schweiz.